EASM
Cartographiez vos actifs exposés sur Internet et suivez l’évolution de votre surface d’attaque externe.
PérimètreDomaines, adresses IP et services exposés
AUTODIT.IO · Plateforme de cybersécurité
EASM, pentest, audit de code et audit cloud / identité : quatre produits réunis pour évaluer vos risques, prioriser les corrections et documenter vos audits.
Nos solutions
Cartographiez vos actifs exposés sur Internet et suivez l’évolution de votre surface d’attaque externe.
PérimètreDomaines, adresses IP et services exposés
Évaluez la sécurité de vos applications et services grâce aux tests d’intrusion.
PérimètreApplications et services à tester
Analysez le code source pour identifier les failles de sécurité et les secrets exposés.
PérimètreCode source et secrets
Examinez les configurations cloud, les identités et les droits d’accès pour repérer les risques.
PérimètreConfigurations cloud, identités et droits d’accès
Comment ça marche
Choisissez le produit et le périmètre à évaluer : exposition externe, applications, code source ou environnement cloud et identités.
Lancez les analyses adaptées au périmètre, puis qualifiez les vulnérabilités, les erreurs de configuration et les droits à risque.
Organisez les corrections, suivez la remédiation et partagez les résultats avec vos équipes techniques et vos décideurs.
Les résultats
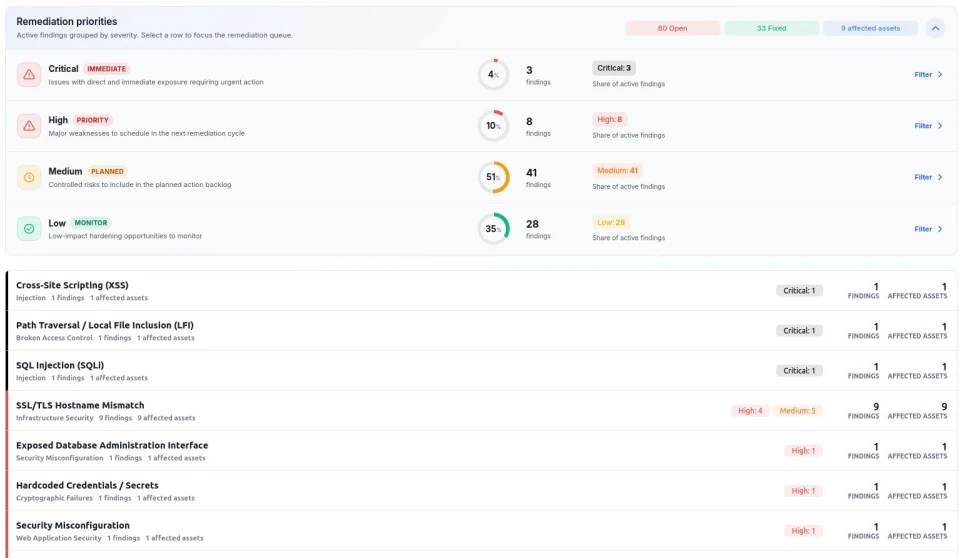
Retrouvez les constats de l’audit, leur contexte et les recommandations utiles pour organiser la remédiation.
Exports PDF, Excel et PowerPoint pour partager les constats et les actions à mener. Les formats disponibles dépendent du module et des droits d’accès.
Contrôles techniques et rapports contribuant aux démarches NIS2, DORA, ISO 27001, RGPD, PCI-DSS et SOC 2. Ces éléments ne constituent pas une certification de conformité.
API REST et serveur MCP. Jira et ServiceNow nécessitent une configuration et des droits adaptés. Les connexions SIEM, notamment Splunk, Elastic et QRadar, peuvent nécessiter un connecteur ou un développement spécifique.
Décrivez votre périmètre et vos attentes. Nous préparerons avec vous la démonstration et les options adaptées à votre besoin.